Dane o zasięgu konta
Brak wycieków między kontami: klienci widzą tylko swoje domeny, wydarzenia i kwarantannę.
Ochrona serwerów klasy instytucjonalnej, w której AI koreluje ruch, tożsamości, usługi i pliki w czasie rzeczywistym. YOORguard wymaga lokalnych dowodów przed weryfikacją, zablokowaniem lub przywróceniem.
YOORguard umieszcza swój łańcuch obronny obok EasyApache4, WHM i każdego konta cPanel. Administratorzy zarządzają serwerem; każdy klient otrzymuje podzielony na segmenty widok własnej powierzchni ataku.
Brak wycieków między kontami: klienci widzą tylko swoje domeny, wydarzenia i kwarantannę.
Widok z siedmiu dni, geolokalizacja atakującego i rDNS oraz przejrzysta historia bloków.
Podejrzane pliki pozostają widoczne i możliwe do śledzenia ze strefy klienta.
 YOORguard
 nigdy nie myli nietypowej aktywności ze sprawdzonym zagrożeniem. Sztuczna inteligencja umieszcza sygnały w kontekście; każde zautomatyzowane działanie przechodzi następnie przez lokalną bramkę kwalifikacyjną.
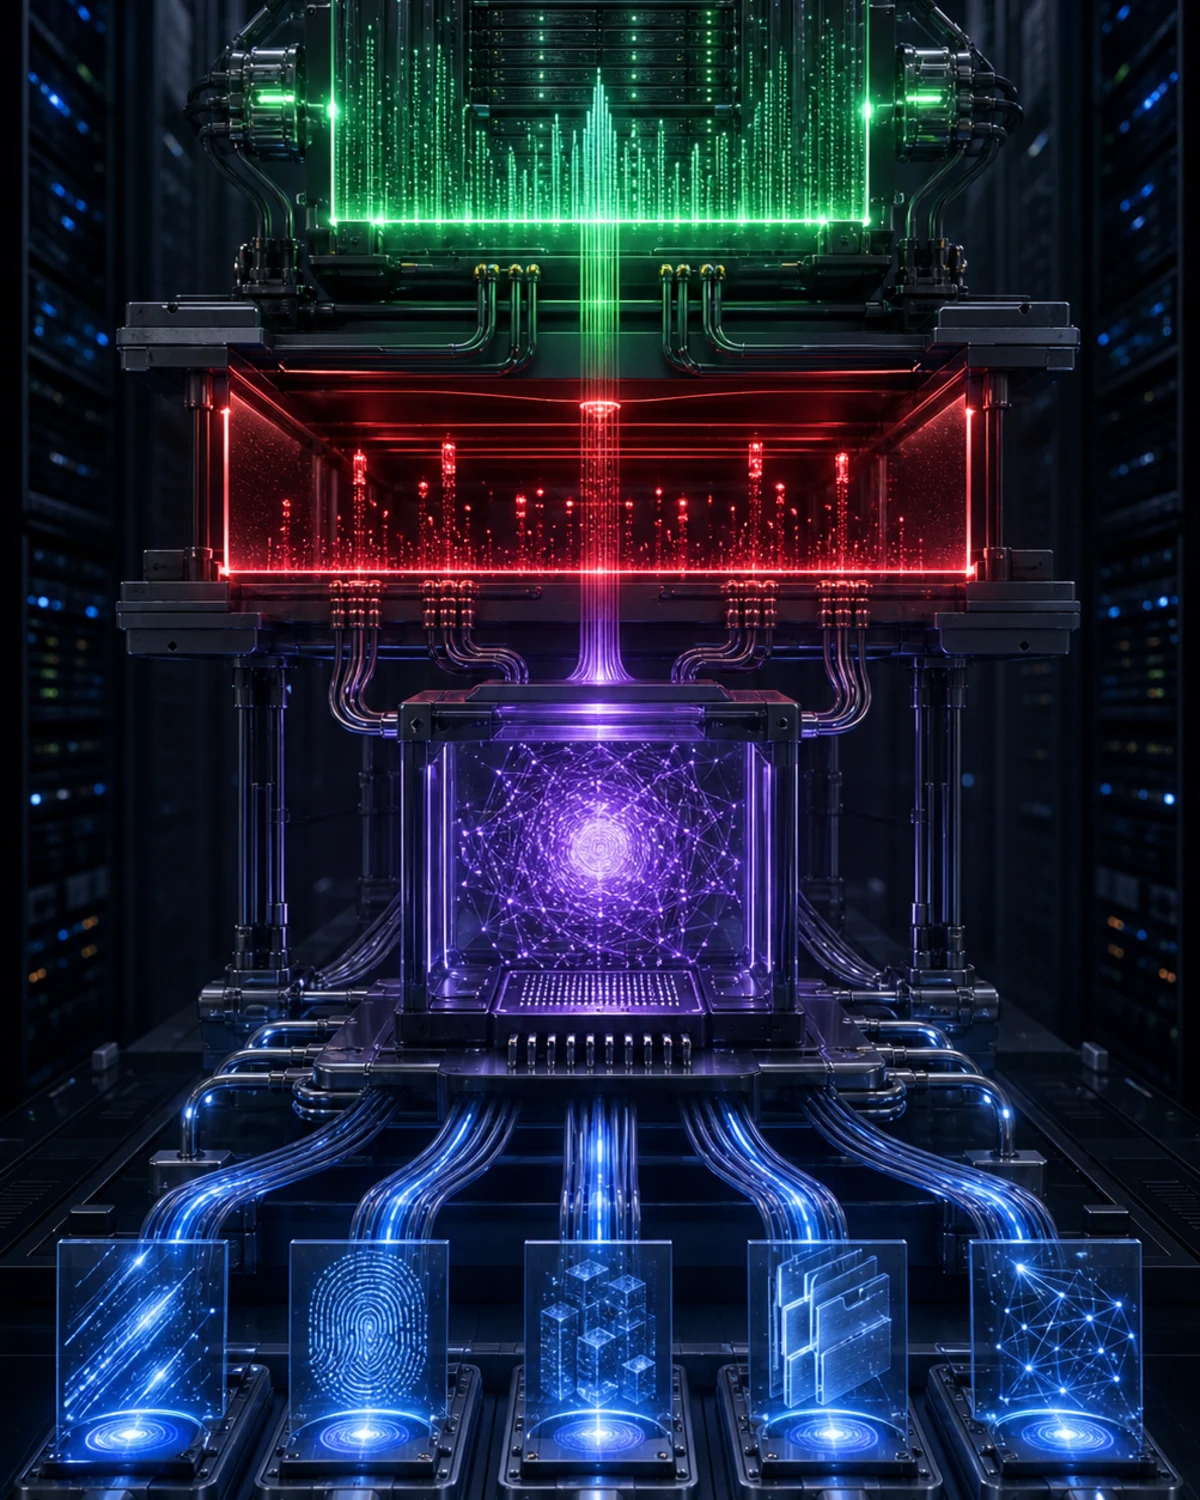
AI kontekstualizuje i rekomenduje; nigdy nie zapisuje samodzielnie do zapory ogniowej. Kwalifikowane lokalne dowody i poręcze zaufania pozostają obowiązkowe.
Ruch, logi, usługi, pliki i obciążenie Apache są analizowane w sposób ciągły.
Silnik łączy czas, cel, tożsamość, usługę, zachowanie i powtarzalność, aby ujawnić spójne scenariusze ataku.
Punktacja, lokalna wrogość, globalne kontrole własności intelektualnej, wykluczenia i okres próbny stanowią dowód.
Wyzwanie, blokada nftables lub kwarantanna: każde działanie pozostaje proporcjonalne i identyfikowalne.
Silnik korelacji przekształca pojedyncze zdarzenia w zrozumiałe scenariusze ataku. Ustala priorytety ryzyka, wyjaśnia uwzględnione czynniki i przekazuje decyzję deterministycznej bramce lokalnej.
Nigdy autonomiczny blok oparty wyłącznie na intuicji modelowej.
Korelacja czasowa, behawioralna i międzyusługowa
Wynik możliwy do wyjaśnienia · czynniki · zakres · powtarzalność
Wykluczenia, zaufanie, wyzwanie i proporcjonalność przed jakimkolwiek działaniem
Lokalny silnik obejmuje sieć, usługi, sieć i pliki, obsługiwany natywnie przez WHM i cPanel.
Izolowana tabela YOORguard, sześć rosnących poziomów TTL i synchronizacja tylko w trybie Live.
Ruch niejednoznaczny jest poddawany podpisanej weryfikacji powiązanej z adresem IP. Powtarzające się próby obejścia powodują eskalację.
FTP, SMTP, SSH, poczta, cPanel i MySQL są korelowane bez czekania na zewnętrzne źródło.
Silnik obsługujący wiele reguł, ClamAV i zewnętrzne adaptery łączą skompromitowany plik ze źródłem sieciowym.
Zatwierdzone porty w jednym miejscu i 249 dostępnych krajów, domyślnie wyłączone z chronionymi wyjątkami zaufania.
Skarbiec SHA-256, ciągła samonaprawa i token wymuszający przypięty do wersji.
Silnik sztucznej inteligencji YOORguard łączy zdarzenia internetowe, sieciowe, uwierzytelniające i związane z plikami, aby oddzielić hałas od możliwego ataku. Dowody mają charakter lokalny, kontekstowy i odwracalny.
Wykrywanie skupiało się na atakach, których prawdziwym celem są hostowane aplikacje, jednocześnie kontrolując fałszywe alarmy w rdzeniu WordPressa.
Przesuwane okna oddzielają prawidłowy rozwój od agresywnych kampanii, nie traktując obciążenia Apache jako odrębnego dowodu.
Seria uwierzytelnień i sondy protokołów są skorelowane pomiędzy FTP, SMTP, SSH, pocztą, MySQL i cPanel.
Natywny silnik obsługujący wiele reguł łączy ClamAV i zewnętrzne adaptery w celu łączenia zainfekowanych artefaktów z atakującymi.
Kwalifikacja dostosowana do legalnych przepływów wiadomości.
Znane dobre adresy są uzgadniane automatycznie.
Zewnętrzne kanały potwierdzają; nigdy nie uruchamiają samego bloku.
Wyjątki statyczne i uczenie dynamiczne odporne na trucizny.
Blokowanie geograficzne jest domyślnie wyłączone, a zaufane sieci pozostają nietykalne.
Zatwierdzone porty są scentralizowane i kontrolowane w WHM.
Aktywność, decyzje, ochrona sieci, zdrowie i narażenie sieci łączą się w interfejsie stworzonym dla administratorów serwerów.
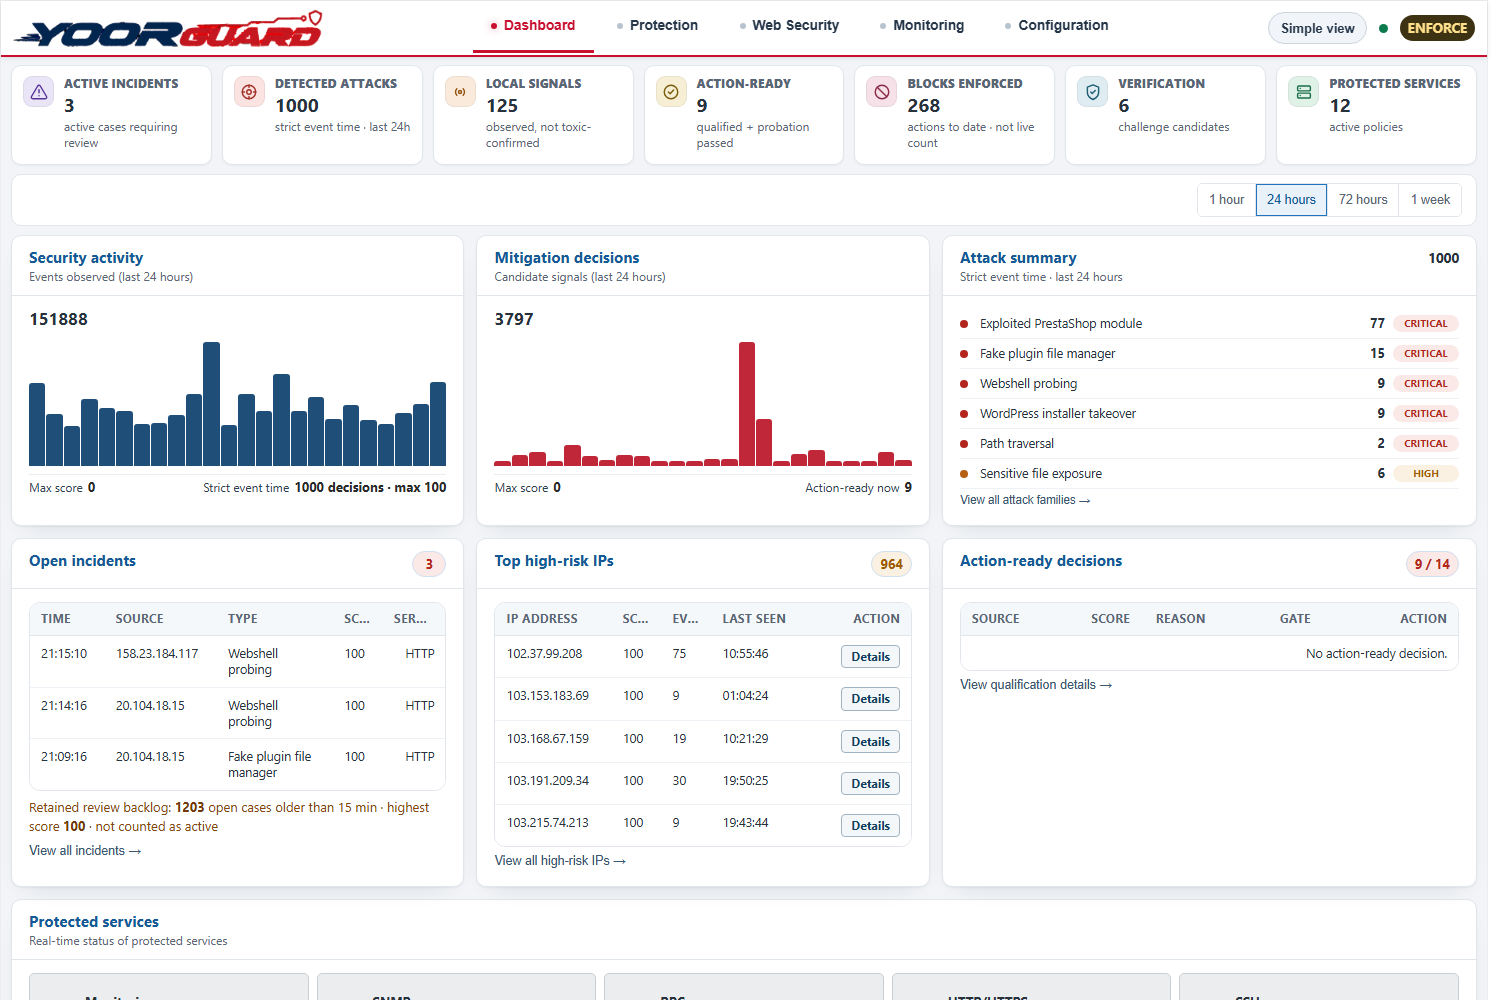 Powiększ zrzut ekranu ↗
Incydenty, ataki, sygnały lokalne i decyzje gotowe do działania.
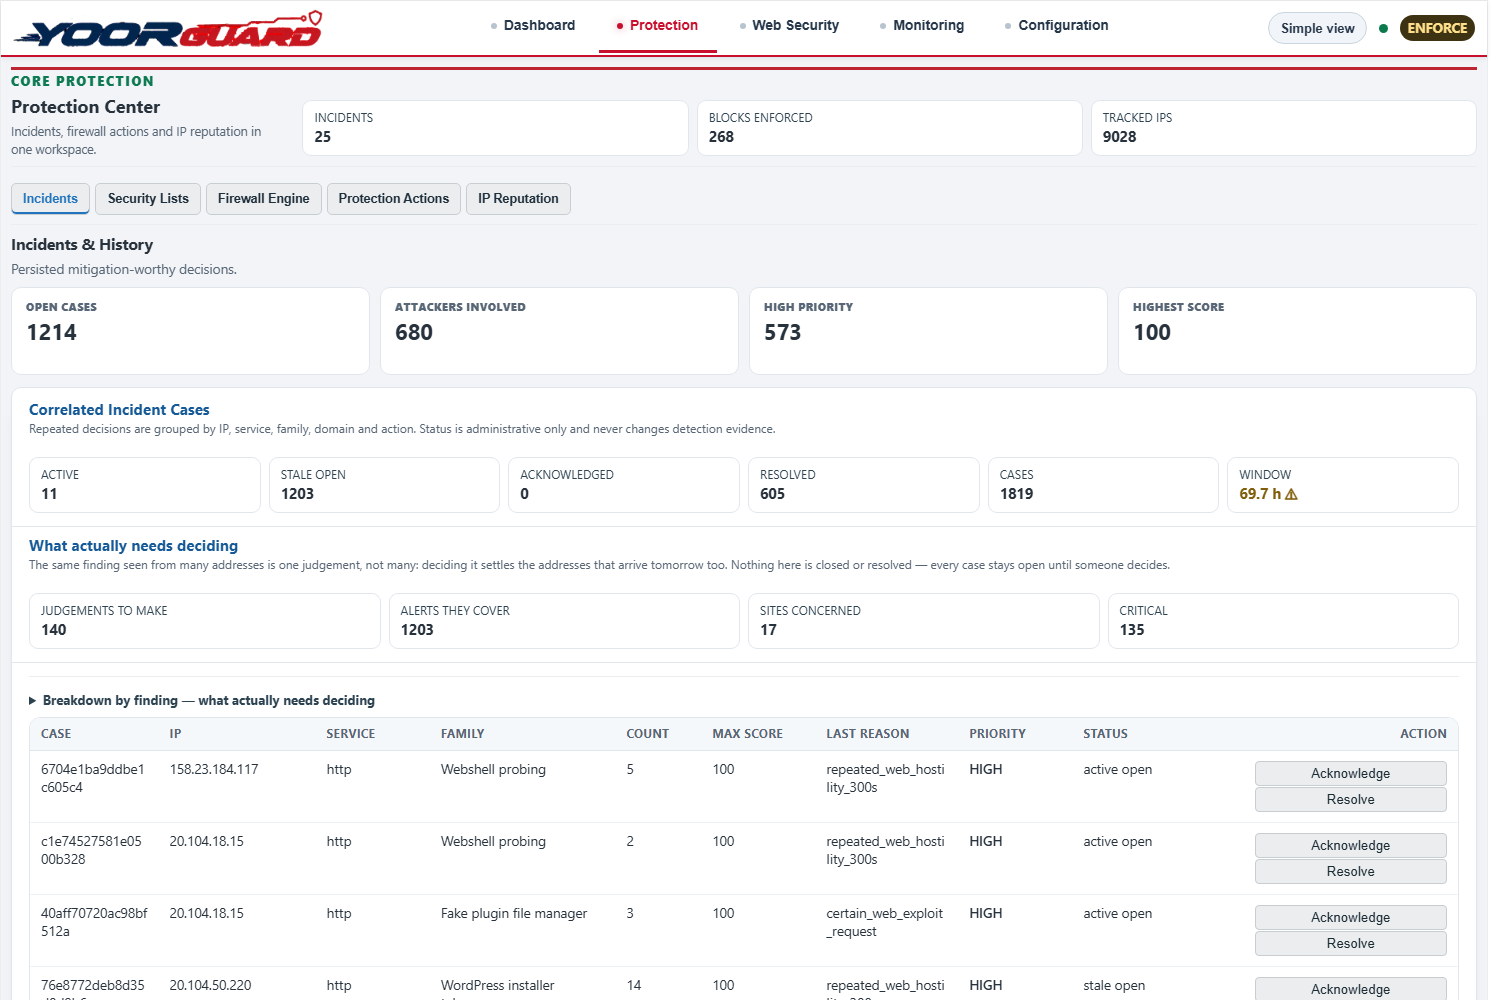 Powiększ zrzut ekranu ↗
Skorelowane zdarzenia, listy zabezpieczeń, zapora ogniowa i reputacja IP.
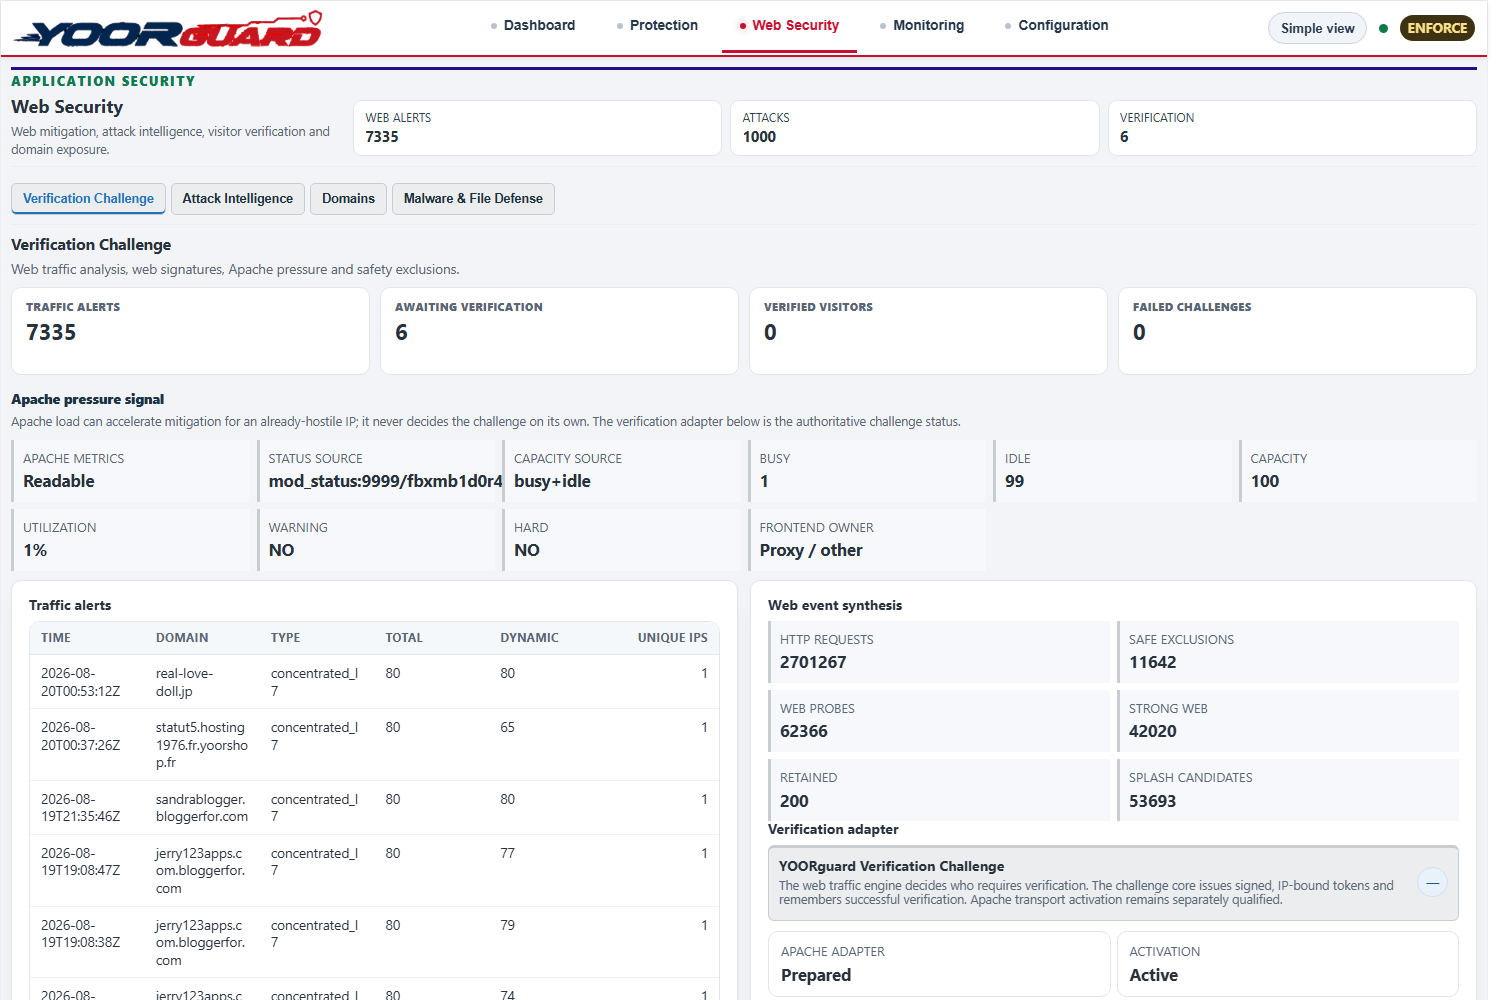 Powiększ zrzut ekranu ↗
Wyzwanie dla gości, inteligencja ataków, domeny i obrona plików.
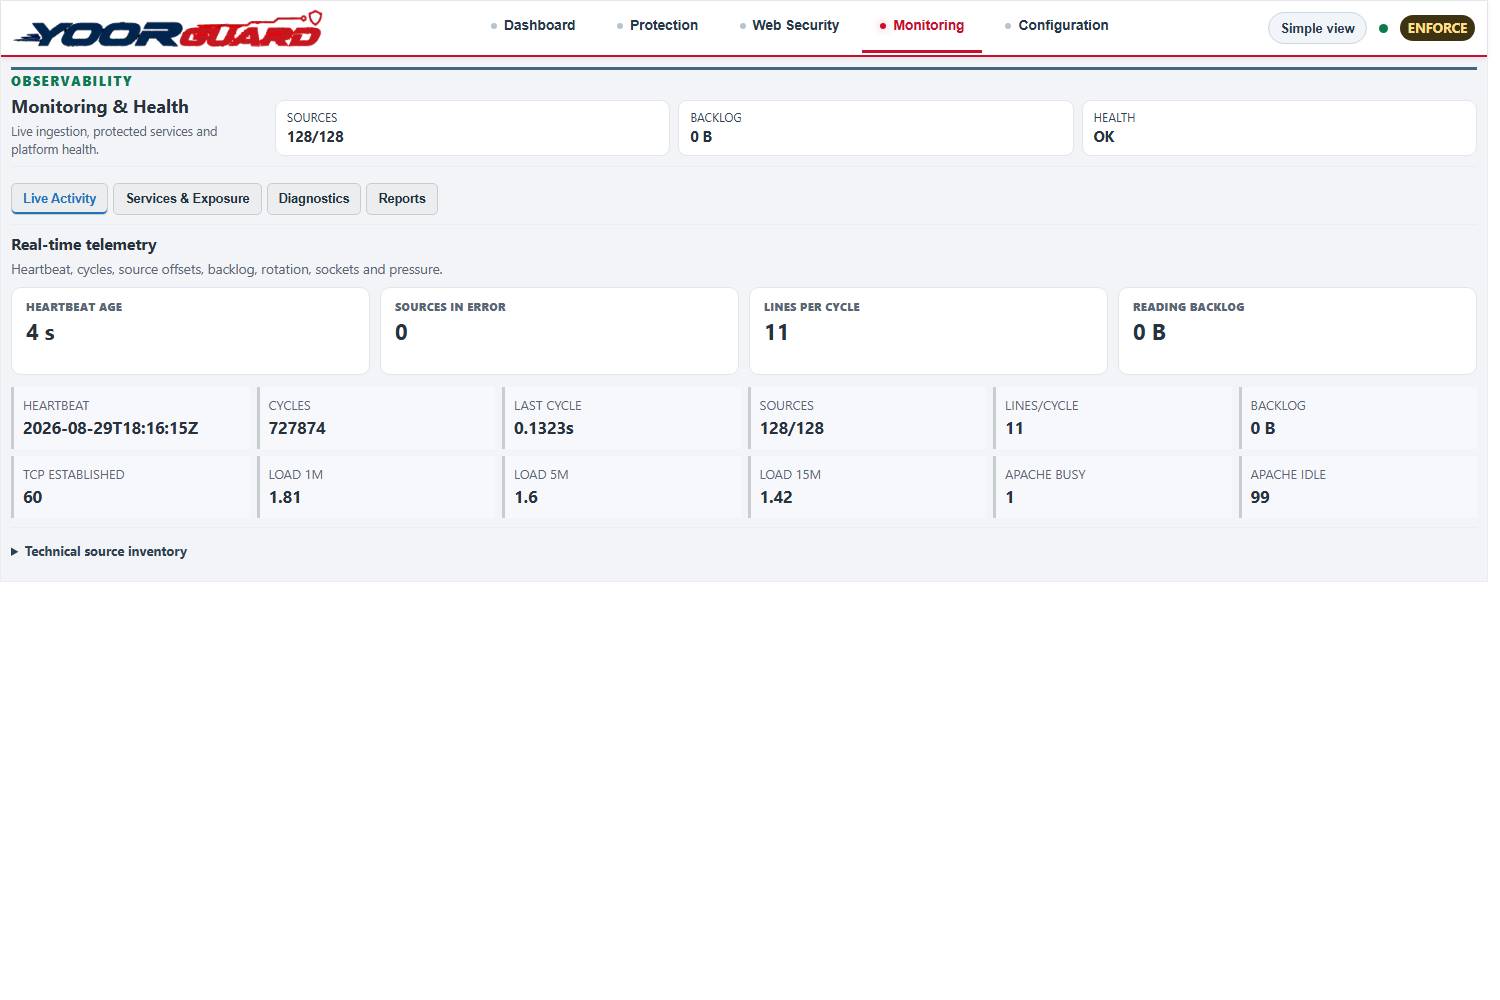 Powiększ zrzut ekranu ↗
Puls, źródła, zaległości, obciążenie i ciśnienie Apache w czasie rzeczywistym.
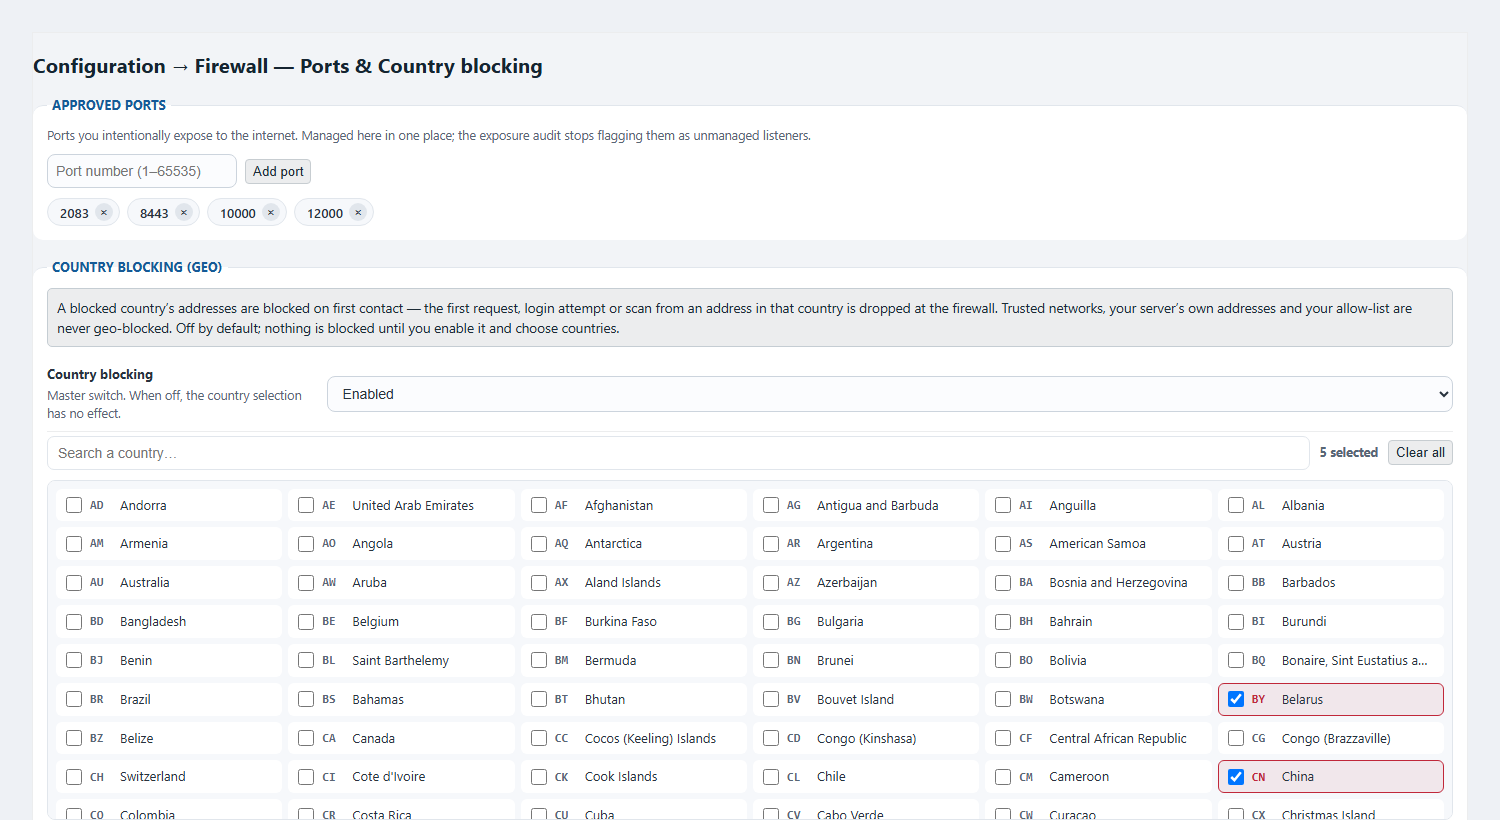 Powiększ zrzut ekranu ↗
Udostępnione zarządzanie portami i blokowanie krajów na jednym ekranie.
YOORguard odróżnia wstrzyknięty plik od zmodyfikowanego, prawidłowego pliku, a następnie wybiera bezpieczną akcję, korzystając z dostępnych kopii zapasowych.
Powłoka internetowa nieobecna w legalnej aplikacji zostaje usunięta lub poddana kwarantannie.
Czysta wersja, znacznie starsza od infekcji, jest przywracana za pomocą JetBackup lub YOORbackup.
Sprawa zgłoszona. YOORguard nigdy nie przywraca losowo wątpliwej kopii zapasowej.
YOORguard działa jako demon Pythona nadzorowany przez systemd, na standardowym stosie EasyApache4/cPanel i bez obowiązkowej zależności od chmury.
Tak. Administratorzy kontrolują bezpieczeństwo za pomocą WHM, a każdy klient otrzymuje widok cPanel ściśle związany z jego kontem, obejmujący aktywność, osoby atakujące i kwarantannę.
Nie. Informacje o zagrożeniach mają charakter doradczy. Automatyczny zapis zapory wymaga wrogich dowodów obserwowanych lokalnie.
Obserwacja analizuje i podejmuje decyzje bez zapisywania do firewalla. Enforce stosuje kwalifikowane decyzje do nftables z tokenem zatwierdzającym powiązanym z wersją.
Niejednoznaczny ruch sieciowy otrzymuje najpierw podpisane wyzwanie. Zaufane sieci, adresy serwerów, listy dozwolonych, płatności i webhooki korzystają z chronionych wyjątków.
Wstrzyknięty plik zostaje poddany kwarantannie. Zmodyfikowany oryginał można przywrócić ze starszej, czystej kopii zapasowej. W przypadku braku bezpiecznej wersji YOORguard zgłasza się, zamiast podejmować ryzyko.
Sztuczna inteligencja koreluje i kontekstualizuje sygnały z sieci, sieci, tożsamości, usług i plików. Tworzy możliwy do wytłumaczenia scenariusz, a działania zależą od lokalnych dowodów i deterministycznych barier ochronnych.
Jedno polecenie instaluje YOORguard w trybie obserwacji: nic nie jest blokowane, a obecne zabezpieczenia działają dalej. Przełączenie odbywa się potem etapami, z kontrolami i możliwością wycofania na każdym etapie.
Imunify360, CSF i ModSecurity mogą pozostać zainstalowane: są wykrywane i przejmowane podczas migracji.
Jako root pobierz i uruchom instalator:
curl -fsSL -o install.sh \
  https://repo.yoorshop.net/maj/yoorguard-cpanel/install.sh
bash install.sh
Instalator identyfikuje serwer, aktywuje licencję próbną, pobiera pakiet, sprawdza jego skrót sha256 i instaluje. Każdy krok pokazuje ok lub przyczynę błędu; dziennik zapisywany jest w /root/yoorguard/logs/.
Zaraz po instalacji YOORguard analizuje serwer i ruch, niczego nie blokując. Otwórz WHM › Plugins › YOORguard.
Zakładka Migracja pokazuje wykryte oprogramowanie. Listy i porty z Imunify360 lub CSF są przejmowane; każda czerwona kontrola wyjaśnia, jak ją naprawić, a przełączenie czeka na Twoje potwierdzenie.
Proponowany dopiero po potwierdzeniu etapu 1. Każdy etap zachowuje dowody przed/po i może zostać wycofany.
W Backup recovery wybierz JetBackup 5 lub YOORbackup jako źródło. Zainfekowany plik będzie można przywrócić z ostatniej czystej kopii danego konta cPanel.
yoorguard-updateJedno polecenie jako root. Pakiet jest sprawdzany sha256 przed zastosowaniem.
Odinstalowanie przywraca pierwotną konfigurację. Pliki YOORguard są przenoszone do /root/yoorguard/backup/, nigdy nie są usuwane.
30 dni próby aktywowane automatycznie podczas instalacji, bez karty. Licencja jest powiązana z identyfikatorem serwera.
Wdróż YOORguard we własnym środowisku WHM i cPanel, oceniaj cały łańcuch ochrony przez 30 dni, a następnie zachowaj tę samą ochronę dzięki prostej licencji rocznej.
W okresie próbnym wszystkie funkcje YOORguard są dostępne w Twojej rzeczywistej infrastrukturze.
Jedna przejrzysta i przewidywalna cena za dwanaście miesięcy ochrony YOORguard na jednym serwerze.
Trzy infrastruktury YOORhosting NVMe SSD do wdrożenia YOORguard, a następnie dwóch wybranych partnerów, którzy upraszczają operacje biznesowe.
Szybki, łatwy w zarządzaniu fundament cPanel dla stron internetowych, blogów i sklepów.
Większa moc i odporność dla wymagających projektów.
Pełna kontrola serwera dla konfiguracji bezpieczeństwa dostosowanej do Twoich potrzeb.
Linki polecające YOOR. Warunki, ceny i dostępność pozostają warunkami obowiązującymi każdego partnera.
Połącz płatności, karty, wydatki i rachunki w jednym przejrzystym interfejsie internetowym i mobilnym.
Śledź swoją firmę i współpracuj z licencjonowanym zespołem księgowych z poziomu jednego interfejsu.
Odkryj autonomiczną ochronę serwerów, przejrzystą w WHM i przydatną w przestrzeni cPanel każdego klienta.