Datos de ámbito de cuenta
Sin fugas entre cuentas: los clientes solo ven sus dominios, eventos y cuarentena.
Defensa de servidor de nivel institucional: la IA correlaciona tráfico, identidades, servicios y archivos en tiempo real. YOORguard exige pruebas locales antes de verificar, bloquear o restaurar.
YOORguard coloca su cadena de defensa al lado de EasyApache4, WHM y cada cuenta de cPanel. Los administradores gobiernan el servidor; cada cliente recibe una vista compartimentada de su propia superficie de ataque.
Sin fugas entre cuentas: los clientes solo ven sus dominios, eventos y cuarentena.
Vista de siete días, geolocalización del atacante y rDNS, además de un historial de bloqueo claro.
Los archivos sospechosos permanecen visibles y rastreables desde el área de clientes.
 YOORguard
 nunca confunde una actividad inusual con una amenaza comprobada. La IA pone las señales en contexto; Cada acción automatizada pasa luego por una puerta de calificación local.
La IA contextualiza y recomienda; nunca escribe en el firewall por sí solo. Las pruebas locales calificadas y las barreras de confianza siguen siendo obligatorias.
El tráfico, los registros, los servicios, los archivos y la presión de Apache se analizan continuamente.
El motor conecta sincronización, objetivo, identidad, servicio, comportamiento y recurrencia para revelar escenarios de ataque coherentes.
La puntuación, la hostilidad local, los controles globales de propiedad intelectual, las exclusiones y la libertad condicional establecen la evidencia.
Desafío, bloqueo de nftables o cuarentena: cada acción permanece proporcional y rastreable.
El motor de correlación convierte eventos aislados en escenarios de ataque comprensibles. Prioriza el riesgo, explica los factores retenidos y deja la decisión en manos de una autoridad local determinista.
Nunca un bloque autónomo basado únicamente en la intuición del modelo.
Correlación temporal, conductual y entre servicios
Puntuación explicable · factores · alcance · recurrencia
Exclusiones, confianza, impugnación y proporcionalidad ante cualquier acción
Un motor local que cubre web, servicios, red y archivos, operado de forma nativa a través de WHM y cPanel.
Una tabla YOORguard aislada, seis niveles TTL escalables y sincronización solo en modo Live.
El tráfico ambiguo recibe una verificación firmada y vinculada a IP. Los intentos repetidos de derivación desencadenan una escalada.
FTP, SMTP, SSH, correo, cPanel y MySQL se correlacionan sin esperar una fuente externa.
Un motor de múltiples reglas, ClamAV y adaptadores externos conectan un archivo comprometido a su fuente de red.
Puertos aprobados en un solo lugar y 249 países disponibles, desactivados de forma predeterminada con exenciones de confianza protegidas.
Bóveda SHA-256, autorreparación continua y un token de cumplimiento fijado por versión.
El motor de inteligencia artificial de YOORguard reúne eventos web, de red, de autenticación y de archivos para separar el ruido de un ataque procesable. La evidencia sigue siendo local, contextual y reversible.
La detección se centró en ataques que realmente se dirigen a aplicaciones alojadas, al tiempo que controla los falsos positivos del núcleo de WordPress.
Las ventanas deslizantes separan el crecimiento legítimo de las campañas agresivas sin tratar la carga de Apache como evidencia independiente.
Las ráfagas de autenticación y las sondas de protocolo se correlacionan en FTP, SMTP, SSH, correo, MySQL y cPanel.
Un motor nativo de múltiples reglas combina ClamAV y adaptadores externos para conectar artefactos comprometidos a los atacantes.
Calificación adaptada a flujos de mensajería legítimos.
Las direcciones válidas conocidas se concilian automáticamente.
Las fuentes externas lo corroboran; nunca desencadenan un bloqueo por sí solos.
Exenciones estáticas y aprendizaje dinámico resistente a venenos.
El bloqueo geográfico está desactivado de forma predeterminada y las redes confiables permanecen intocables.
Los puertos aprobados están centralizados y auditados en WHM.
Actividad, decisiones, protección web, salud y exposición de la red se combinan en una interfaz diseñada para administradores de servidores.
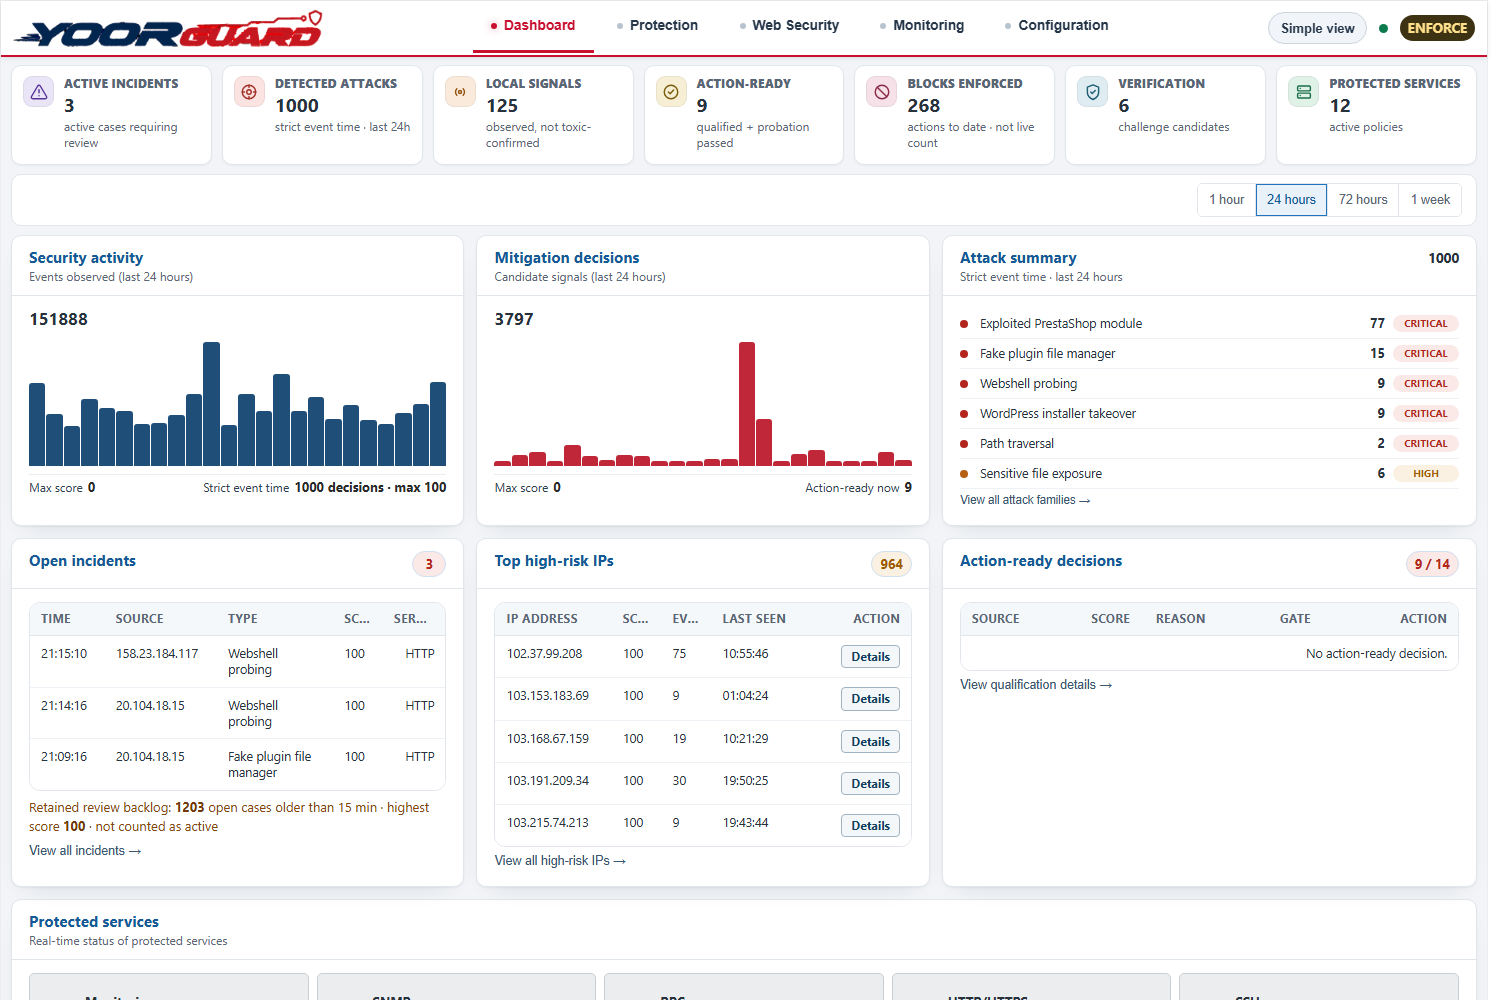 Ampliar captura de pantalla ↗
Incidentes, ataques, señales locales y decisiones listas para la acción.
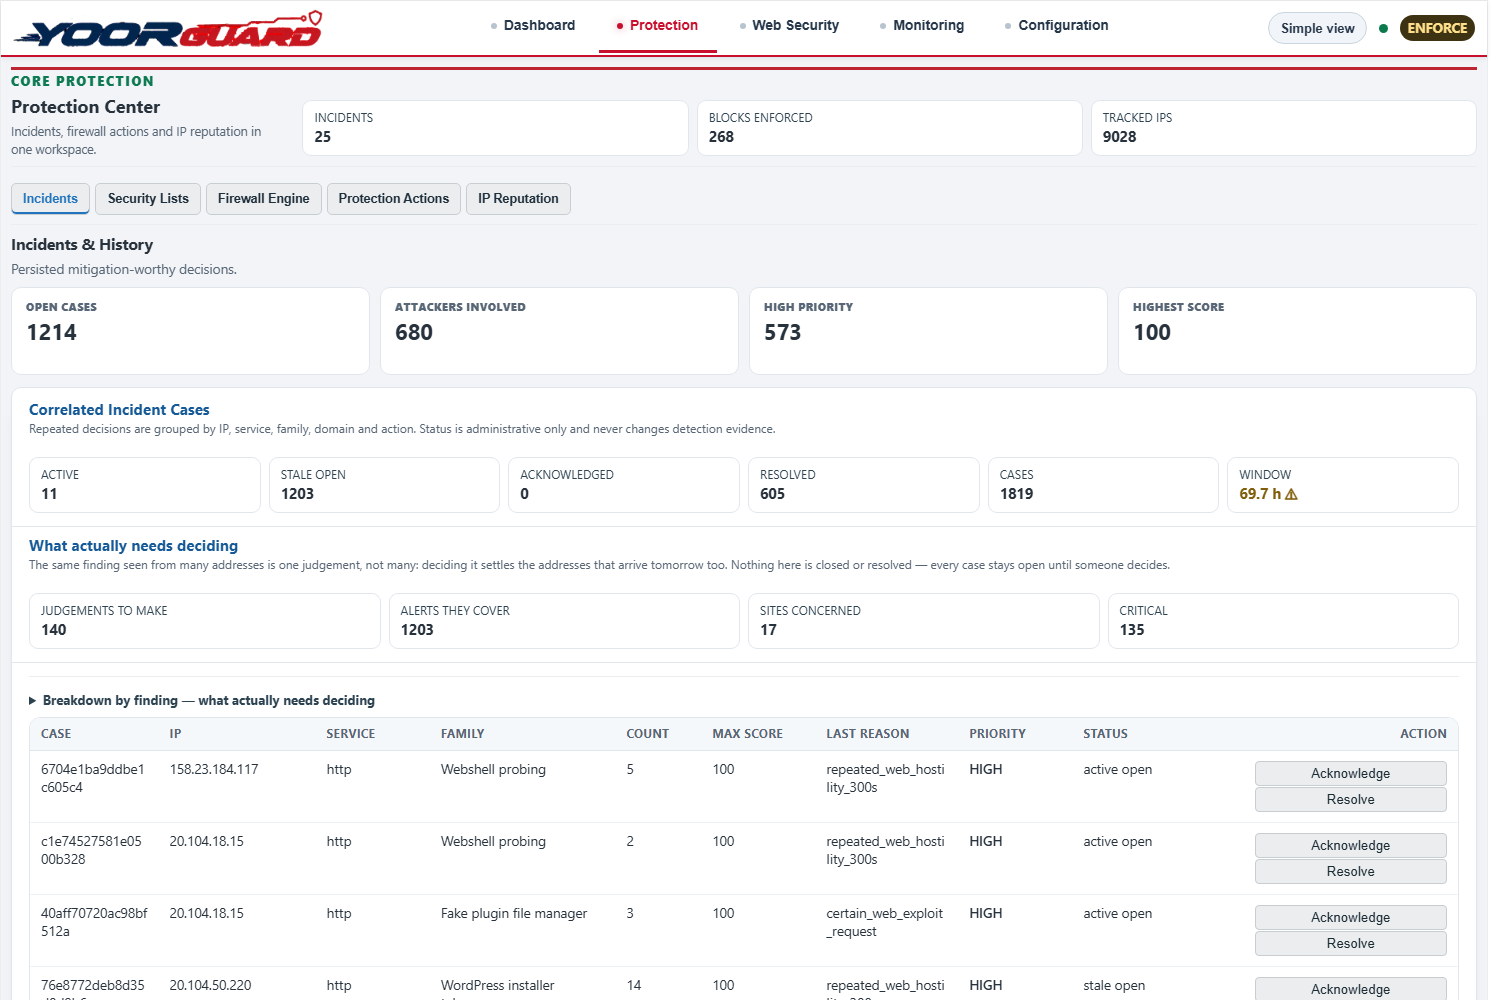 Ampliar captura de pantalla ↗
Incidentes correlacionados, listas de seguridad, firewall y reputación de IP.
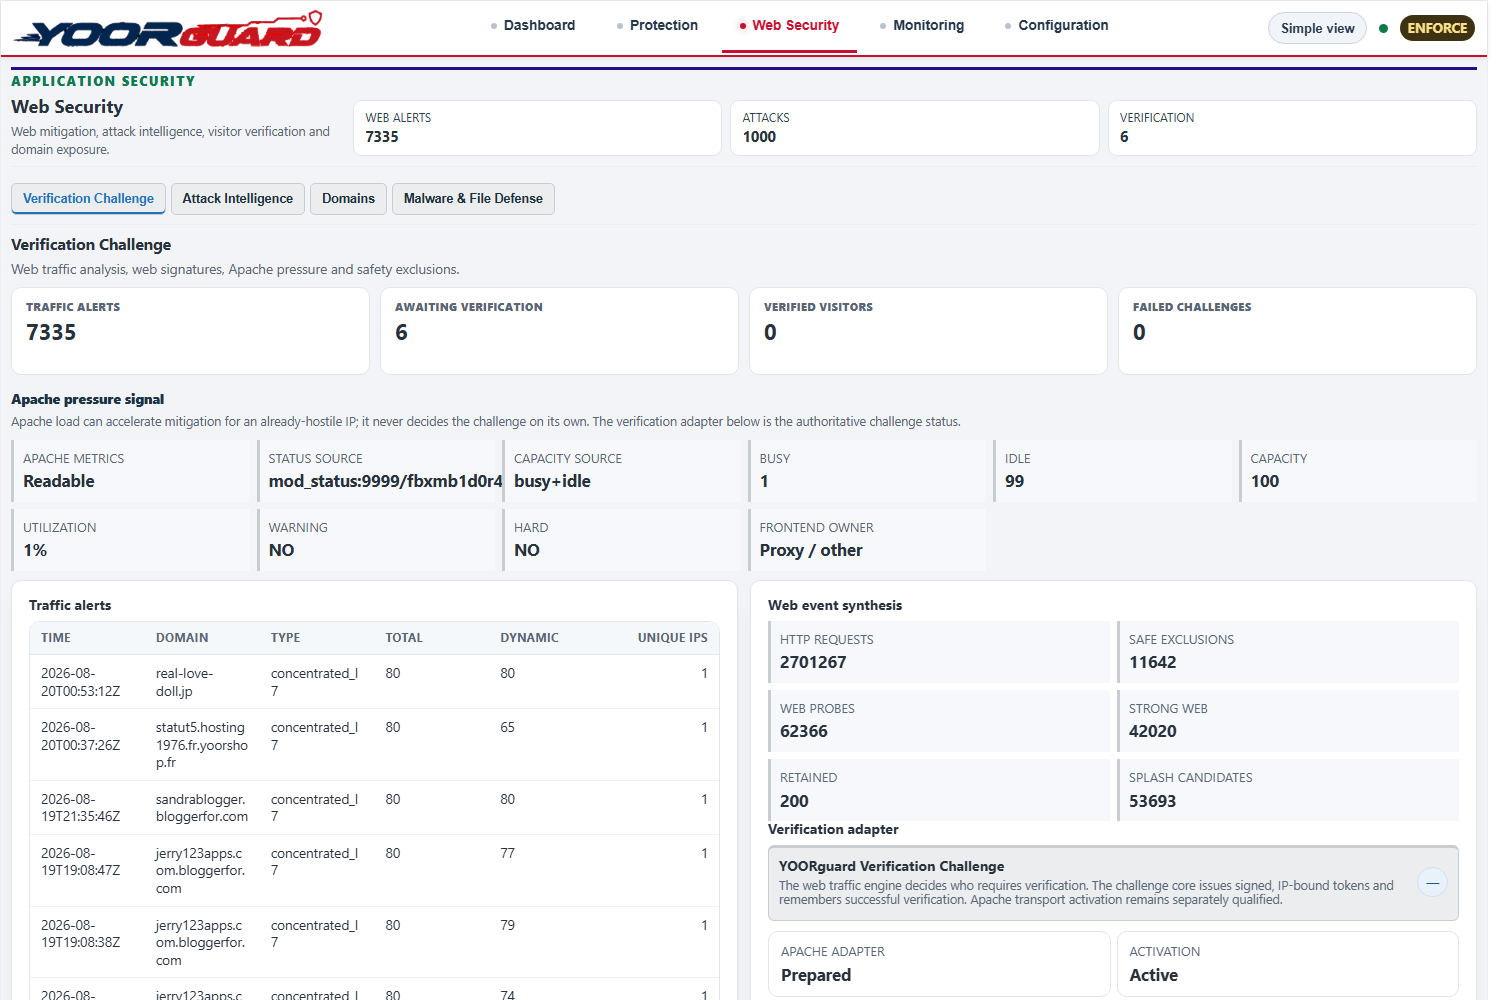 Ampliar captura de pantalla ↗
Desafío de visitantes, inteligencia de ataques, dominios y defensa de archivos.
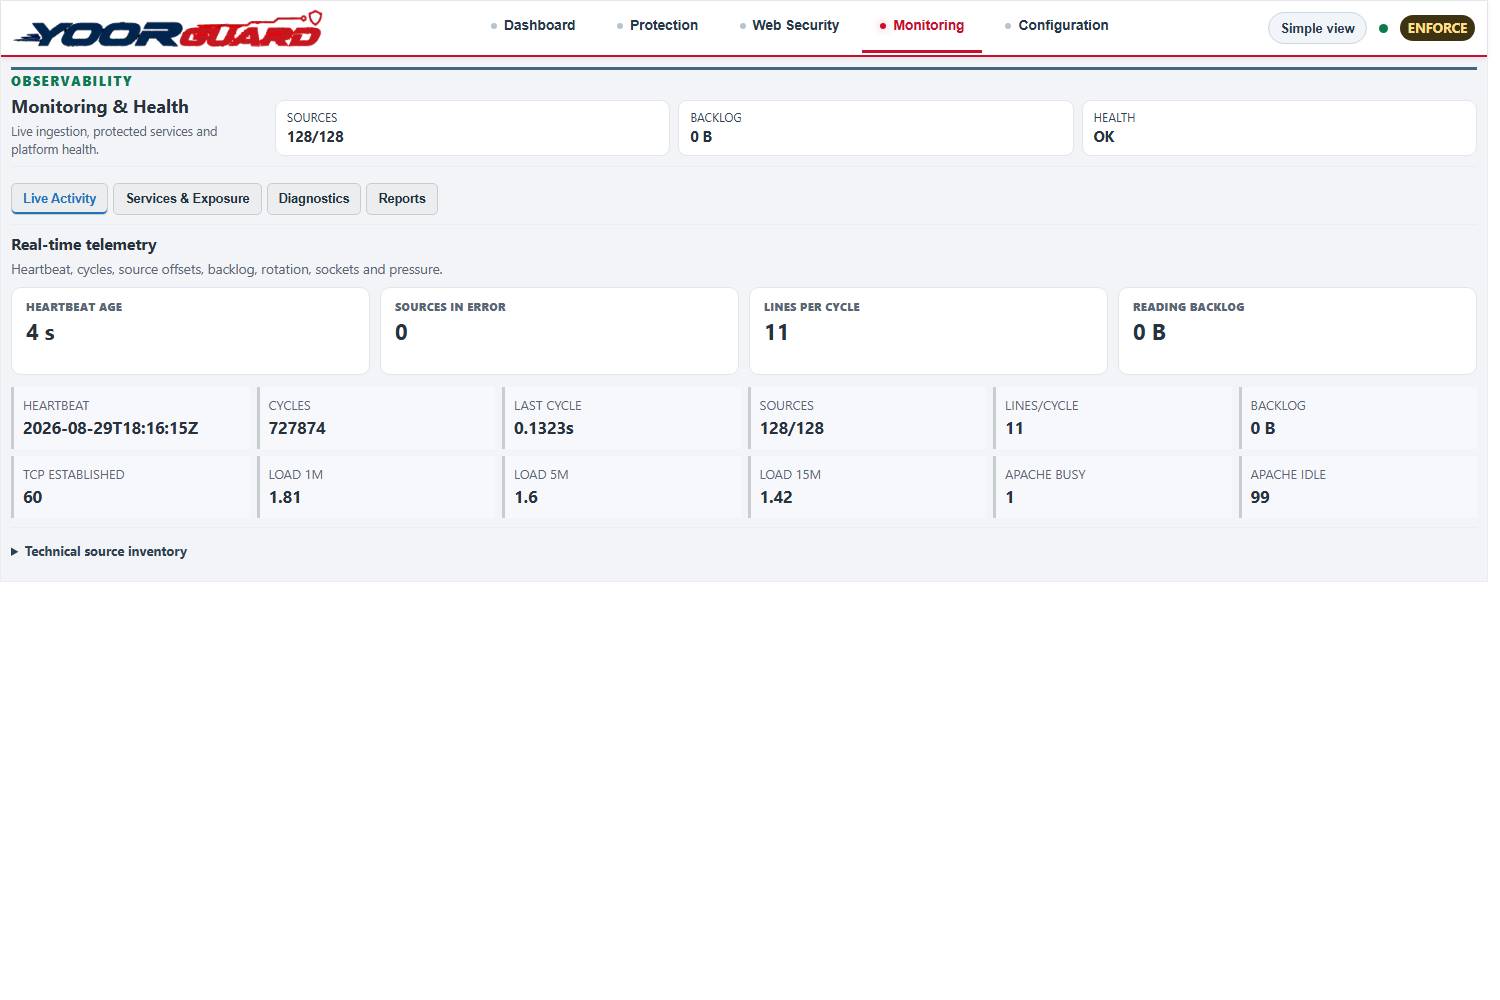 Ampliar captura de pantalla ↗
Heartbeat, fuentes, backlog, carga y presión de Apache en tiempo real.
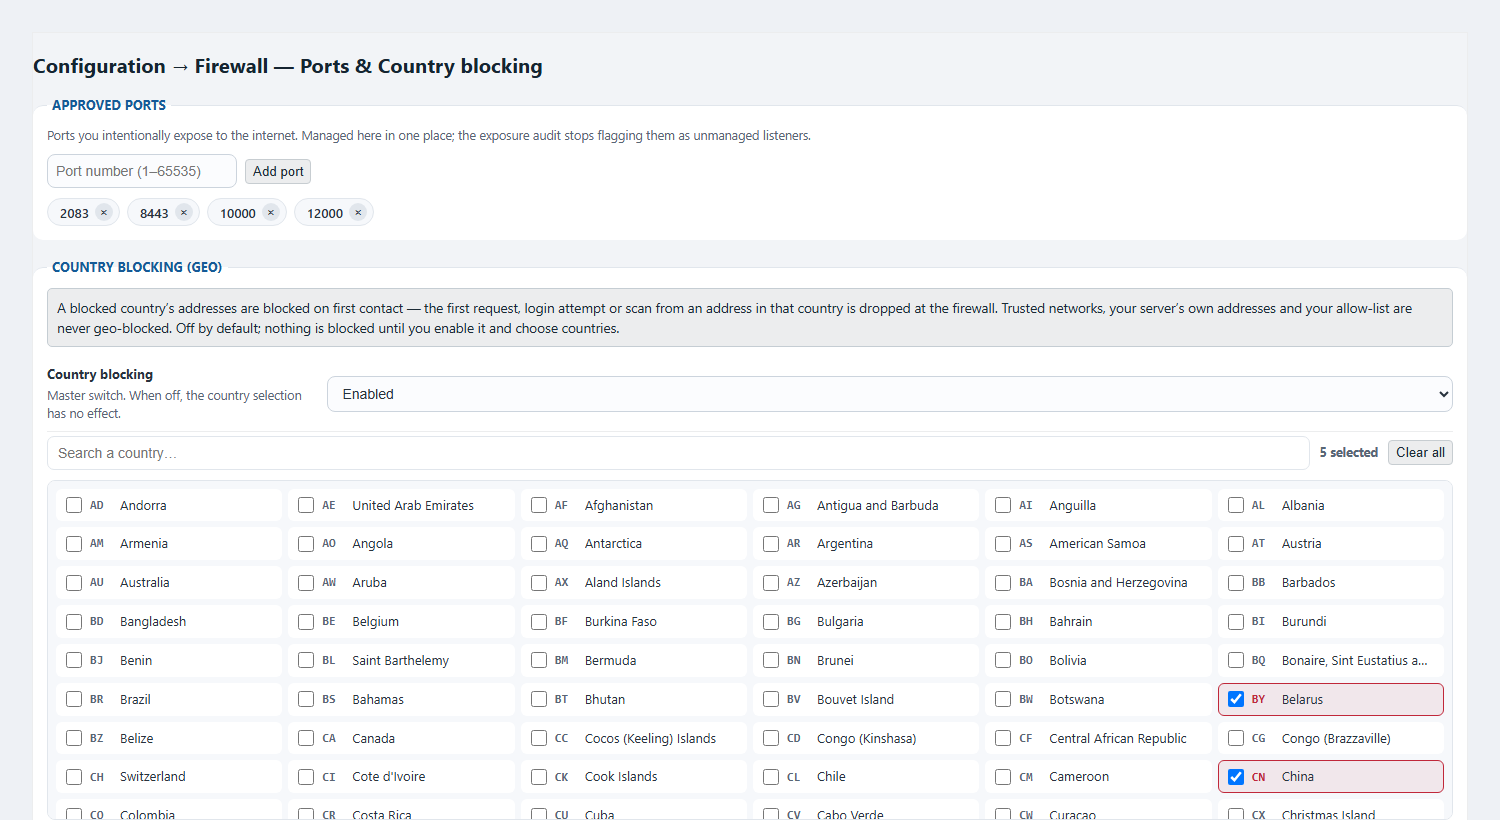 Ampliar captura de pantalla ↗
Gestión de puertos expuesta y bloqueo de países en una sola pantalla.
YOORguard distingue un archivo inyectado de un archivo legítimo modificado y luego elige una acción segura utilizando las copias de seguridad disponibles.
Un webshell ausente en la aplicación legítima se elimina o se pone en cuarentena.
Se restaura una versión limpia estrictamente anterior a la infección a través de JetBackup o YOORbackup.
Se reporta el caso. YOORguard nunca restaura una copia de seguridad cuestionable al azar.
YOORguard se ejecuta como un demonio Python supervisado por systemd, en la pila estándar EasyApache4/cPanel y sin dependencia obligatoria de la nube.
Sí. Los administradores controlan la seguridad desde WHM y cada cliente obtiene una vista de cPanel estrictamente limitada a su cuenta, incluida la actividad, los atacantes y la cuarentena.
No. Las fuentes de inteligencia sobre amenazas siguen siendo de carácter informativo. Una escritura automática en el firewall requiere evidencia hostil observada localmente.
La observación analiza y decide sin escribir en el firewall. Enforce aplica decisiones calificadas a nftables con un token de aprobación vinculado a la versión.
El tráfico web ambiguo recibe primero un desafío firmado. Las redes confiables, las direcciones de servidores, las listas permitidas, los pagos y los webhooks se benefician de exenciones protegidas.
Un archivo inyectado se pone en cuarentena. Un original modificado se puede restaurar a partir de una copia de seguridad limpia más antigua. Sin una versión segura, YOORguard informa en lugar de correr riesgos.
La IA correlaciona y contextualiza señales de la web, la red, las identidades, los servicios y los archivos. Produce un escenario explicable, mientras que la acción sigue sujeta a evidencia local y barreras deterministas.
Un solo comando instala YOORguard en modo observación: no se bloquea nada y sus protecciones actuales siguen activas. La transición se hace después paso a paso, con controles y marcha atrás en cada paso.
Imunify360, CSF y ModSecurity pueden seguir instalados: se detectan y se retoman durante la migración.
Como root, descargue y ejecute el instalador:
curl -fsSL -o install.sh \
  https://repo.yoorshop.net/maj/yoorguard-cpanel/install.sh
bash install.sh
El instalador identifica el servidor, activa la licencia de prueba, descarga el paquete, verifica su huella sha256 e instala. Cada paso muestra ok o la causa del fallo; el registro se escribe en /root/yoorguard/logs/.
Justo después de la instalación, YOORguard analiza el servidor y el tráfico sin bloquear nada. Abra WHM › Plugins › YOORguard.
La pestaña Migración lista el software detectado. Se retoman las listas y puertos de Imunify360 o CSF; cada control en rojo indica cómo resolverlo y la transición espera su confirmación.
Solo se propone tras confirmar el paso 1. Cada paso conserva sus pruebas de antes y después y puede revertirse.
En Backup recovery, elija JetBackup 5 o YOORbackup como origen. Un archivo infectado podrá restaurarse desde la última copia sana de la cuenta cPanel afectada.
yoorguard-updateUn solo comando como root. El paquete se verifica por sha256 antes de aplicarse.
La desinstalación restaura la configuración original. Los archivos de YOORguard se mueven a /root/yoorguard/backup/, nunca se borran.
30 días de prueba activados automáticamente en la instalación, sin tarjeta. La licencia está ligada al identificador del servidor.
¿Una pregunta sobre la instalación? Contacte con nuestro equipo ↗
Despliegue YOORguard en su propio entorno WHM y cPanel, evalúe toda la cadena de defensa durante 30 días y conserve después la misma protección con una sencilla licencia anual.
Todas las funciones de YOORguard están disponibles en su infraestructura real durante el periodo de evaluación.
Un precio único y previsible para mantener la protección YOORguard en un servidor durante doce meses.
Tres infraestructuras SSD NVMe de YOORhosting para implementar YOORguard, seguidas de dos socios seleccionados que simplifican las operaciones comerciales.
Una base cPanel rápida y manejable para sitios web, blogs y tiendas.
Más potencia y resistencia para proyectos exigentes.
Control total del servidor para una configuración de seguridad adaptada a sus necesidades.
YOOR enlaces de referencia. Los términos, precios y disponibilidad siguen siendo los de cada socio.
Reúna pagos, tarjetas, gastos y recibos en una clara interfaz web y móvil.
Realice un seguimiento de su negocio y trabaje con un equipo de contabilidad autorizada desde una sola interfaz.
Descubra una protección de servidor autónoma que es clara en WHM y útil dentro del espacio cPanel de cada cliente.